Domain studio-equipment.de kaufen?
Wir ziehen mit dem Projekt
studio-equipment.de um.
Sind Sie am Kauf der Domain
studio-equipment.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain studio-equipment.de kaufen?
Wie kann ich ein USB-Mikrofon und Kopfhörer über ein Mischpult-Audio-Interface anschließen?
Um ein USB-Mikrofon und Kopfhörer über ein Mischpult-Audio-Interface anzuschließen, benötigst du ein Audio-Interface mit USB-Anschluss. Schließe das USB-Mikrofon an den USB-Anschluss des Audio-Interfaces an und verbinde das Mischpult über die Line-Ausgänge des Audio-Interfaces mit den Kopfhörern. Stelle sicher, dass du die entsprechenden Einstellungen am Audio-Interface vornimmst, um das USB-Mikrofon und die Kopfhörer als Ein- und Ausgänge zu erkennen. **
Sind passive Lautsprecher, Mischpult und Verstärker kompatibel?
Ja, passive Lautsprecher, Mischpulte und Verstärker sind kompatibel. Das Mischpult wird verwendet, um verschiedene Audioquellen zu mischen und zu steuern. Der Verstärker verstärkt das Audiosignal und gibt es an die Lautsprecher weiter. Die passiven Lautsprecher empfangen das verstärkte Signal und geben den Klang wieder. **

Ähnliche Suchbegriffe für URL
Top-Angebote
Produkte zum Begriff URL:
-
Theby, Viviane: Verstärker verstehenVerstärker verstehen , Belohnen ist weit mehr als nur gelegentlich Leckerchen geben: Im richtigen Belohnen steckt ein riesiges Potenzial, um das Training von Hunden effektiver zu gestalten und gewünschte Verhaltensweisen felsenfest zu verankern. Die erfolgreiche Tiertrainerin Dr. Viviane Theby erklärt auf solider wissenschaftlicher Grundlage aktueller Lerntheorie, warum richtige Belohnungen so machtvolle Verstärker von Verhalten sind, worin der Unterschied zwischen primären und sekundären Verstärkern besteht, warum das exakte Timing entscheidend ist und was es mit Belohnungskriterien und Belohnungsraten auf sich hat. Damit Sie die Verstärker nicht nur verstehen, sondern auch anwenden können, bietet das Buch zahlreiche Praxisübungen zur Verfeinerung Ihrer eigenen Technik. Denn: Training ist ein Handwerk, das man lernen kann. Hier steht, wie es geht. , Wasserpumpen > Motorkühlung , Auflage: 2023, Erscheinungsjahr: 20230125, Produktform: Kartoniert, Titel der Reihe: Das besondere Hundebuch##, Autoren: Theby, Dr. med. vet. Viviane, Edition: REV, Auflage: 23007, Auflage/Ausgabe: 2023, Seitenzahl/Blattzahl: 192, Abbildungen: durchgehend farbig, Themenüberschrift: PETS / Dogs / Training & Showing, Keyword: Belohnung; Belohnungsrate; Bestärker; Clicker; Clickertraining; Futterbelohnung; Hundetrainer; Hundetraining; Leckerchen; Leckerli; Lernen durch Belohnung; Operante Konditionierung; Timing im Hundetraining; Trainingstechnik Hund; Verstärker; positive Bestärkung, Fachschema: Hund / Aufzucht, Erziehung, Pflege~Hund / Sport, Spiel, Warengruppe: HC/Tiere/Jagen/Angeln, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 228, Breite: 172, Höhe: 17, Gewicht: 521, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Benötigt man für ein Studio-Mikrofon einen Verstärker?
Ja, für ein Studio-Mikrofon benötigt man in der Regel einen Verstärker, da das Signal des Mikrofons verstärkt werden muss, um es aufnehmen oder weiterverarbeiten zu können. Ein Verstärker sorgt dafür, dass das schwache Mikrofonsignal auf ein höheres Niveau gebracht wird, damit es besser genutzt werden kann. **
-
Ist dies ein guter Verstärker und Mischpult für meine Lautsprecher?
Um diese Frage beantworten zu können, benötigen wir weitere Informationen über den Verstärker und das Mischpult, wie beispielsweise die Marke, das Modell und die technischen Spezifikationen. Ohne diese Informationen ist es schwierig, eine genaue Einschätzung abzugeben. Es ist ratsam, die technischen Daten der Geräte zu überprüfen und gegebenenfalls Rezensionen oder Empfehlungen anderer Nutzer zu lesen, um eine fundierte Entscheidung zu treffen. **
-
Wie verbinde ich Lautsprecher mit einem Interface-Kabel?
Um Lautsprecher mit einem Interface-Kabel zu verbinden, benötigst du ein Kabel mit den passenden Anschlüssen. In der Regel haben Lautsprecher einen Klinkenstecker oder eine XLR-Buchse, während das Interface-Kabel über einen XLR- oder Klinkenstecker verfügt. Stecke einfach den entsprechenden Stecker des Kabels in den Lautsprecher und das andere Ende in den Ausgang des Interfaces. Stelle sicher, dass du die richtigen Ausgänge und Eingänge verwendest und achte auf eine sichere Verbindung, um eine optimale Klangqualität zu gewährleisten. **
-
Knackt mein Mikrofon XLR-Kabel oder mein Mischpult?
Es ist schwierig, die genaue Ursache des Knackens zu bestimmen, ohne weitere Informationen zu haben. Es könnte sowohl am Mikrofon-XLR-Kabel als auch am Mischpult liegen. Es könnte ein Problem mit dem Kabel selbst, den Anschlüssen oder der Verbindung zum Mischpult geben. Es wäre ratsam, das Kabel und das Mischpult zu überprüfen, um das Problem zu identifizieren und zu beheben. **


Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
Wie schließe ich 4 Lautsprecher an 2 Verstärker und ein Mischpult an?
Um 4 Lautsprecher an 2 Verstärker und ein Mischpult anzuschließen, benötigst du einen Lautsprecherumschalter. Verbinde die Ausgänge der beiden Verstärker mit den Eingängen des Umschalters und verbinde dann die Ausgänge des Umschalters mit den Eingängen des Mischpults. Schließe schließlich die Lautsprecher an die Ausgänge des Umschalters an. Stelle sicher, dass die Impedanz der Lautsprecher mit der Ausgangsimpedanz der Verstärker kompatibel ist, um Schäden zu vermeiden. **
Top-Angebote
Produkte zum Begriff URL:
-
Roland Aira E-4 Vocal Effektgerät mit Kopfhörer (Studio- und Livemixer), MischpultDas Roland Aira E-4 Vocal Effektgerät ist ein vielseitiges Werkzeug für die Bearbeitung und Verbesserung von Gesangsperformances. Es bietet eine breite Palette an professionellen Effekten, die es ermöglichen, die Stimme kreativ zu transformieren und zu verfeinern. Mit Funktionen wie Auto Pitch, Harmony und Vocoder können Benutzer ihre Vocals auf innovative Weise gestalten. Die kompakte Bauweise und die robuste Konstruktion machen das Gerät ideal für den mobilen Einsatz, während der integrierte Lithium-Ionen-Akku eine Betriebsdauer von bis zu 3,5 Stunden pro Aufladung bietet. Die benutzerfreundliche Oberfläche mit intuitiven Reglern und Tasten ermöglicht eine einfache Handhabung, sodass sowohl Anfänger als auch erfahrene Benutzer schnell zu beeindruckenden Ergebnissen gelangen können. Der E-4 ist nicht nur für Livestreams und Podcasts geeignet, sondern auch für Live-Performances und Musikproduktionen, wodurch er sich als unverzichtbares Werkzeug für kreative Künstler erweist. - Vielseitige Vocal-Effekte wie Auto Pitch, Harmony und Vocoder - 24-Sekunden-Looper mit unbegrenzten Overdubs und automatischer BPM-Erkennung - Scatter-Regler für einzigartige rhythmische Effekte - Umfangreiche Gainsteuerung für Mikrofoneingang - Robuste Konstruktion für den mobilen Einsatz.244,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
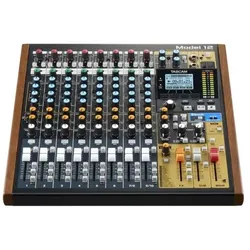
Tascam Model 12 Mischpult mir Interface mit Kabel (Studio- und Livemixer), Mischpult, SchwarzDas Tascam Model 12 ist ein vielseitiges Mischpult, das speziell für Musiker, Multimedia-Schaffende, Songwriter und Solokünstler entwickelt wurde. Es kombiniert die Funktionalität eines analogen Mischpults mit den Vorteilen digitaler Aufnahme- und Produktionssysteme. Mit zehn Eingängen, einem integrierten 12-Spur-Audiorecorder und einem USB-Audio-Interface bietet es eine umfassende Lösung für die Tonmischung und -aufnahme. Die intuitive Bedienoberfläche ermöglicht eine einfache Handhabung, während die Unterstützung für MIDI-Geräte und spezielle Podcasting-Funktionen wie Mix-Minus und Smartphone-Eingang den kreativen Prozess bereichern. Das Model 12 ist ideal für Studio- und Live-Anwendungen und bietet eine hohe Audioqualität mit einer Samplerate von 48 kHz und einer Auflösung von 24 Bit. Es ist ein kompaktes und leistungsstarkes Werkzeug, das den Anforderungen moderner Musikproduktion gerecht wird. - Integrierter 12-Spur-Audiorecorder mit WAV-Dateien bis 48 kHz und 24 Bit - MIDI-Schnittstelle für die Verbindung mit MIDI-fähigen Geräten - Podcasting-Funktionen wie Mix-Minus und Smartphone-Eingang - Gleichzeitige Nutzung des USB-Audio-Interfaces und des internen Recorders - Platzsparendes Design mit analogen Bedienelementen und digitaler Effizienz.706,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Theby, Viviane: Verstärker verstehenVerstärker verstehen , Belohnen ist weit mehr als nur gelegentlich Leckerchen geben: Im richtigen Belohnen steckt ein riesiges Potenzial, um das Training von Hunden effektiver zu gestalten und gewünschte Verhaltensweisen felsenfest zu verankern. Die erfolgreiche Tiertrainerin Dr. Viviane Theby erklärt auf solider wissenschaftlicher Grundlage aktueller Lerntheorie, warum richtige Belohnungen so machtvolle Verstärker von Verhalten sind, worin der Unterschied zwischen primären und sekundären Verstärkern besteht, warum das exakte Timing entscheidend ist und was es mit Belohnungskriterien und Belohnungsraten auf sich hat. Damit Sie die Verstärker nicht nur verstehen, sondern auch anwenden können, bietet das Buch zahlreiche Praxisübungen zur Verfeinerung Ihrer eigenen Technik. Denn: Training ist ein Handwerk, das man lernen kann. Hier steht, wie es geht. , Wasserpumpen > Motorkühlung , Auflage: 2023, Erscheinungsjahr: 20230125, Produktform: Kartoniert, Titel der Reihe: Das besondere Hundebuch##, Autoren: Theby, Dr. med. vet. Viviane, Edition: REV, Auflage: 23007, Auflage/Ausgabe: 2023, Seitenzahl/Blattzahl: 192, Abbildungen: durchgehend farbig, Themenüberschrift: PETS / Dogs / Training & Showing, Keyword: Belohnung; Belohnungsrate; Bestärker; Clicker; Clickertraining; Futterbelohnung; Hundetrainer; Hundetraining; Leckerchen; Leckerli; Lernen durch Belohnung; Operante Konditionierung; Timing im Hundetraining; Trainingstechnik Hund; Verstärker; positive Bestärkung, Fachschema: Hund / Aufzucht, Erziehung, Pflege~Hund / Sport, Spiel, Warengruppe: HC/Tiere/Jagen/Angeln, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 228, Breite: 172, Höhe: 17, Gewicht: 521, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich ein USB-Mikrofon und Kopfhörer über ein Mischpult-Audio-Interface anschließen?
Um ein USB-Mikrofon und Kopfhörer über ein Mischpult-Audio-Interface anzuschließen, benötigst du ein Audio-Interface mit USB-Anschluss. Schließe das USB-Mikrofon an den USB-Anschluss des Audio-Interfaces an und verbinde das Mischpult über die Line-Ausgänge des Audio-Interfaces mit den Kopfhörern. Stelle sicher, dass du die entsprechenden Einstellungen am Audio-Interface vornimmst, um das USB-Mikrofon und die Kopfhörer als Ein- und Ausgänge zu erkennen. **
-
Sind passive Lautsprecher, Mischpult und Verstärker kompatibel?
Ja, passive Lautsprecher, Mischpulte und Verstärker sind kompatibel. Das Mischpult wird verwendet, um verschiedene Audioquellen zu mischen und zu steuern. Der Verstärker verstärkt das Audiosignal und gibt es an die Lautsprecher weiter. Die passiven Lautsprecher empfangen das verstärkte Signal und geben den Klang wieder. **
-
Benötigt man für ein Studio-Mikrofon einen Verstärker?
Ja, für ein Studio-Mikrofon benötigt man in der Regel einen Verstärker, da das Signal des Mikrofons verstärkt werden muss, um es aufnehmen oder weiterverarbeiten zu können. Ein Verstärker sorgt dafür, dass das schwache Mikrofonsignal auf ein höheres Niveau gebracht wird, damit es besser genutzt werden kann. **
-
Ist dies ein guter Verstärker und Mischpult für meine Lautsprecher?
Um diese Frage beantworten zu können, benötigen wir weitere Informationen über den Verstärker und das Mischpult, wie beispielsweise die Marke, das Modell und die technischen Spezifikationen. Ohne diese Informationen ist es schwierig, eine genaue Einschätzung abzugeben. Es ist ratsam, die technischen Daten der Geräte zu überprüfen und gegebenenfalls Rezensionen oder Empfehlungen anderer Nutzer zu lesen, um eine fundierte Entscheidung zu treffen. **
Ähnliche Suchbegriffe für URL
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie verbinde ich Lautsprecher mit einem Interface-Kabel?
Um Lautsprecher mit einem Interface-Kabel zu verbinden, benötigst du ein Kabel mit den passenden Anschlüssen. In der Regel haben Lautsprecher einen Klinkenstecker oder eine XLR-Buchse, während das Interface-Kabel über einen XLR- oder Klinkenstecker verfügt. Stecke einfach den entsprechenden Stecker des Kabels in den Lautsprecher und das andere Ende in den Ausgang des Interfaces. Stelle sicher, dass du die richtigen Ausgänge und Eingänge verwendest und achte auf eine sichere Verbindung, um eine optimale Klangqualität zu gewährleisten. **
-
Knackt mein Mikrofon XLR-Kabel oder mein Mischpult?
Es ist schwierig, die genaue Ursache des Knackens zu bestimmen, ohne weitere Informationen zu haben. Es könnte sowohl am Mikrofon-XLR-Kabel als auch am Mischpult liegen. Es könnte ein Problem mit dem Kabel selbst, den Anschlüssen oder der Verbindung zum Mischpult geben. Es wäre ratsam, das Kabel und das Mischpult zu überprüfen, um das Problem zu identifizieren und zu beheben. **
-
Was ist eine URL Woraus besteht eine URL?
Eine URL (Uniform Resource Locator) ist eine Zeichenfolge, die die Adresse eines bestimmten Ressourcen im Internet angibt, wie z.B. eine Webseite, ein Bild oder eine Datei. Eine URL besteht aus mehreren Teilen, darunter das Protokoll (z.B. http oder https), den Domainnamen (z.B. www.example.com) und den Pfad zur spezifischen Ressource auf dem Server. Optional können auch Portnummer, Anker und Abfrageparameter enthalten sein. Zusammen bilden diese Teile die vollständige Adresse, die es ermöglicht, eine bestimmte Ressource im Internet zu lokalisieren und abzurufen. **
-
Wie schließe ich 4 Lautsprecher an 2 Verstärker und ein Mischpult an?
Um 4 Lautsprecher an 2 Verstärker und ein Mischpult anzuschließen, benötigst du einen Lautsprecherumschalter. Verbinde die Ausgänge der beiden Verstärker mit den Eingängen des Umschalters und verbinde dann die Ausgänge des Umschalters mit den Eingängen des Mischpults. Schließe schließlich die Lautsprecher an die Ausgänge des Umschalters an. Stelle sicher, dass die Impedanz der Lautsprecher mit der Ausgangsimpedanz der Verstärker kompatibel ist, um Schäden zu vermeiden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.